ΚΥΒΕΡΝΟΑΣΦΑΛΕΙΑ
Μετά τα ψυγεία, τα νοσοκομεία: η νέα απειλή των χάκερ
Ειδικοί κυβερνοασφάλειας προειδοποιούν ότι τα χτυπήματα στα ψυγεία των σούπερ μάρκετ ήταν μόνο η αρχή και ότι ο επόμενος στόχος μπορεί να είναι νοσοκομεία, ασανσέρ και φανάρια.
Newsroom simera24.gr · 3 Νοεμβρίου 2026 · Tech
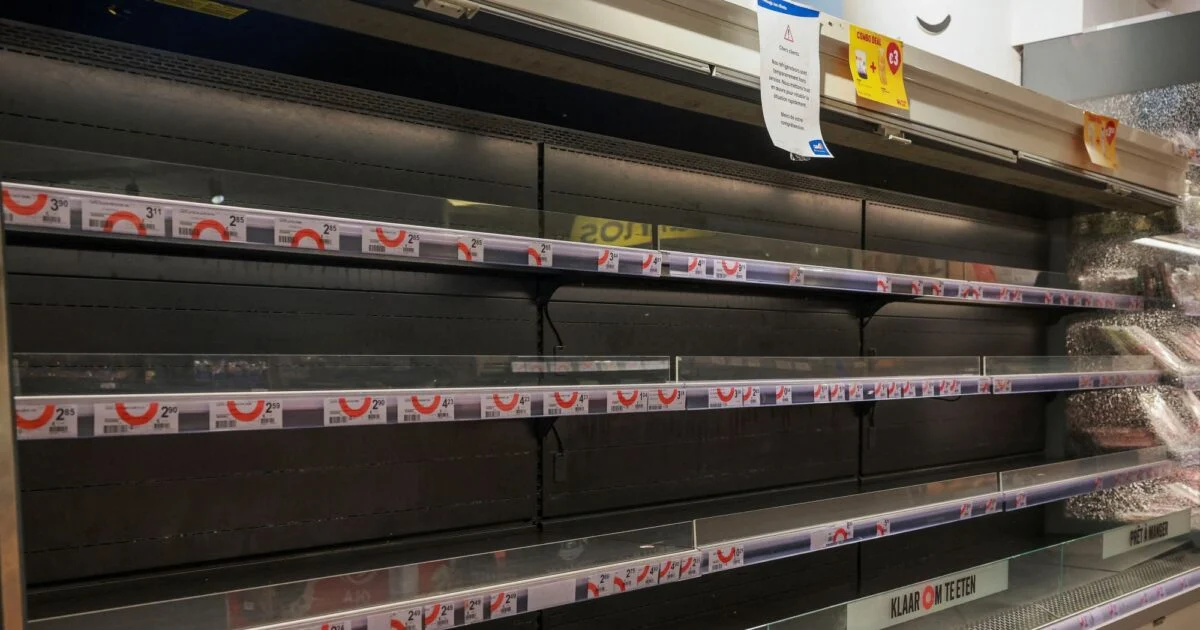
Τα χτυπήματα σε ψυγεία σούπερ μάρκετ σε επτά ευρωπαϊκές χώρες, όπου άγνωστοι ανέβασαν τη θερμοκρασία έως και 50 βαθμούς, δεν ήταν παρά η πρώτη πράξη. Αυτό προειδοποιούν ειδικοί κυβερνοασφάλειας που μιλούν στη Dailymail, εκτιμώντας ότι σχεδόν κάθε συσκευή συνδεδεμένη στο διαδίκτυο μπορεί να μετατραπεί σε στόχο. Οι συνέπειες, όπως λένε, εξαρτώνται από το σύστημα που θα παραβιαστεί και μπορεί να είναι πολύ πιο επικίνδυνες από χαλασμένα τρόφιμα. Στο κάδρο μπαίνουν πλέον δίκτυα ηλεκτροδότησης και ύδρευσης, ασανσέρ, πόρτες ασφαλείας αλλά και τα φανάρια στους δρόμους.
Όταν ο κίνδυνος μετακομίζει στα εμβόλια και στα δείγματα αίματος
Η ανησυχία των ειδικών δεν αφορά πια τα ράφια των σούπερ μάρκετ, αλλά τους χώρους όπου η θερμοκρασία είναι ζήτημα ζωής και θανάτου. Ο Νταν Μπερντ, τεχνικός διευθυντής της εταιρείας Horizon3 για την Ευρώπη, τη Μέση Ανατολή και την Αφρική, προειδοποιεί ότι η παραβίαση συστημάτων ψύξης μπορεί να έχει πολύ σοβαρότερες συνέπειες σε άλλους κλάδους. Στα νοσοκομεία και στις φαρμακευτικές εγκαταστάσεις, τα φάρμακα, τα εμβόλια και τα δείγματα αίματος διατηρούνται σε αυστηρά ελεγχόμενες θερμοκρασίες.
Μια επίθεση σε αυτά τα συστήματα θα μπορούσε να οδηγήσει στην καταστροφή κρίσιμων αποθεμάτων, με το πρόβλημα να μετατρέπεται από εμπορικό σε ζήτημα δημόσιας υγείας. Οι ειδικοί υπενθυμίζουν ότι οι επιθέσεις στα ευρωπαϊκά σούπερ μάρκετ σημειώθηκαν λίγες εβδομάδες μετά από ανάλογο περιστατικό που έπληξε εκατοντάδες καταστήματα στη Γαλλία, με τεράστιες ποσότητες προϊόντων να καταλήγουν στα σκουπίδια. Παράλληλα, οι αμερικανικές αρχές διερευνούν δυσλειτουργίες σε ψυγεία που καταγράφηκαν τον Αύγουστο σε στρατιωτικές βάσεις των ΗΠΑ.
Το σενάριο της κρατικής δολιοφθοράς πίσω από τα χτυπήματα
Αυτό που κάνει τους ειδικούς να υποψιάζονται κάτι ευρύτερο είναι η ίδια η φύση των επιθέσεων. Ο Τομ Χέγκελ, επικεφαλής ερευνητής απειλών στη SentinelOne, σημειώνει ότι η απουσία οικονομικού κινήτρου και ανάληψης ευθύνης διαφοροποιεί τα περιστατικά από τις συνήθεις πρακτικές ομάδων και ακτιβιστών χάκερ. Μέχρι στιγμής καμία ομάδα δεν έχει αναλάβει την ευθύνη, ενώ οι αρμόδιες υπηρεσίες κυβερνοασφάλειας προσπαθούν να εντοπίσουν τους δράστες. Ορισμένοι ερευνητές εξετάζουν ανοιχτά το ενδεχόμενο τα χτυπήματα να εντάσσονται σε ένα ευρύτερο πρόγραμμα δολιοφθοράς από κρατικό παράγοντα.
Σύμφωνα με τον Χέγκελ, οι αλυσίδες σούπερ μάρκετ αποδείχθηκαν ένας σχετικά εύκολος στόχος, καθώς διαθέτουν μεγάλο αριθμό συστημάτων ψύξης, διαχείρισης κτιρίων, ελέγχου πρόσβασης και ταμειακών μηχανών. Πολλά από αυτά εγκαθίστανται και συντηρούνται από εξωτερικούς συνεργάτες, χωρίς να βρίσκονται υπό τη συνεχή εποπτεία των ομάδων κυβερνοασφάλειας. Οι επιθέσεις έπληξαν περίπου 40 καταστήματα της αλυσίδας Delhaize στο Βέλγιο και το Λουξεμβούργο, καθώς και μικρότερο αριθμό καταστημάτων σε Ιρλανδία, Σουηδία, Εσθονία, Φινλανδία και Ολλανδία.
Από το κύμα αυτό δεν γλίτωσε ούτε η Ελλάδα, καθώς χάκερ φέρεται να χτύπησαν ψυγεία σε σούπερ μάρκετ αλλά και σε κρεοπωλείο στην Κηφισιά. Το γεγονός ότι το ίδιο μοτίβο εμφανίζεται ταυτόχρονα σε τόσες χώρες ενισχύει τον προβληματισμό για το αν τα περιστατικά συνδέονται μεταξύ τους. Προς το παρόν δεν έχει αποσαφηνιστεί κανένας σύνδεσμος, ωστόσο η εικόνα μιας Ευρώπης όπου η καθημερινή τεχνολογία γίνεται πεδίο επιθέσεων αρχίζει να παίρνει ανησυχητικές διαστάσεις.