ΑΣΦΑΛΕΙΑ
Java4Shell: το κενό ασφαλείας που επιδιορθώνει η Oracle
Η ερευνητική εταιρεία Calif αποκάλυψε σοβαρό κενό στη Java που επιτρέπει εκτέλεση κώδικα χωρίς λογαριασμό. Oracle και OpenJDK κυκλοφόρησαν σήμερα τη διόρθωση.
Newsroom simera24.gr · 18 Νοεμβρίου 2026 · Tech
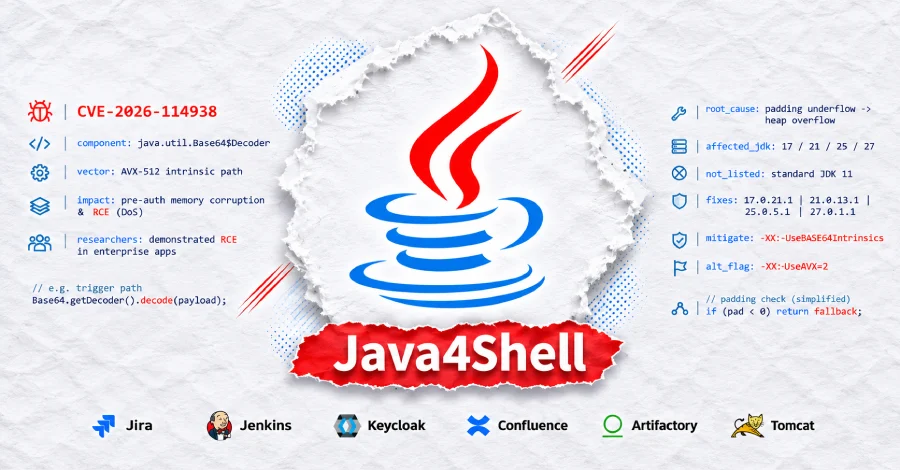
Η παγκόσμια κοινότητα ασφαλείας βρίσκεται σε αυξημένη ετοιμότητα μετά την αποκάλυψη ενός σοβαρού κενού στη γλώσσα προγραμματισμού Java, το οποίο έλαβε την ονομασία Java4Shell. Η ερευνητική εταιρεία Calif δημοσιοποίησε το ευάλωτο σημείο αυτή την εβδομάδα και προειδοποιεί ότι επιτρέπει σε επιτιθέμενους χωρίς λογαριασμό να εκτελέσουν δικό τους κώδικα σε ευρέως διαδεδομένες εφαρμογές όπως το Jira, το Jenkins και το Keycloak. Η Oracle και το project OpenJDK κυκλοφόρησαν σήμερα τη σχετική διόρθωση, ενώ το κενό καταγράφεται ως CVE-2026-114938. Η σοβαρότητά του βαθμολογείται με 9,2 στα 10 βάσει του προτύπου CVSS 4.0.
Πώς ένα επιπλέον σύμβολο στον αποκωδικοποιητή Base64 ανοίγει την πόρτα
Το πρόβλημα εντοπίζεται στις εκδόσεις Java 17.0.6 και μεταγενέστερες, ωστόσο ο ευάλωτος κώδικας ενεργοποιείται αποκλειστικά σε επεξεργαστές αρχιτεκτονικής x86-64 της Intel και της AMD που υποστηρίζουν τη λειτουργία AVX-512 VBMI. Οι διακομιστές αποκωδικοποιούν συνήθως δεδομένα σε μορφή Base64, όπως τις κεφαλίδες σύνδεσης HTTP Basic, τα artifacts SAML και τα tokens CSRF, προτού καν ελέγξουν αν ο χρήστης είναι συνδεδεμένος. Αυτό ακριβώς το κενό εκμεταλλεύεται ένας επιτιθέμενος που δεν διαθέτει λογαριασμό.
Η αδυναμία κρύβεται σε μια ταχύτερη εκδοχή του αποκωδικοποιητή Base64 της Java, στην οποία η πλατφόρμα μεταβαίνει αφού μεταγλωττίσει τον κώδικα για μεγαλύτερη ταχύτητα. Μια κακοσχηματισμένη συμβολοσειρά που καταλήγει σε ένα επιπλέον σύμβολο = αναγκάζει τον αποκωδικοποιητή να γράψει 62 ή 63 bytes πέρα από το όριο της εξόδου του. Η Java απορρίπτει τη συμβολοσειρά, αλλά μόνο αφού έχει ήδη πραγματοποιηθεί η εγγραφή. Επειδή τα bytes που γράφονται είναι προκαθορισμένα, ο επιτιθέμενος ελέγχει το πού θα καταλήξουν.
Οι ερευνητές της Calif παρακάμπτουν τα σταθερά bytes διαμορφώνοντας τη μνήμη του διακομιστή ώστε η υπερχείληση να επεκτείνει έναν γειτονικό πίνακα. Στη συνέχεια αξιοποιούν αυτόν τον πίνακα για να γράψουν bytes της επιλογής τους και έναν δεύτερο πίνακα για να διαβάσουν δεδομένα από τη μνήμη, ένα βήμα που ονομάζουν JavaBleed. Από εκεί, η επίθεση φτάνει στα τμήματα της Java που εκτελούν κώδικα.
Ποιες εφαρμογές κινδυνεύουν και ποιοι προμηθευτές πρόλαβαν τη διόρθωση
Σύμφωνα με την τεχνική ανάλυση, οι επιθέσεις λειτούργησαν χωρίς σύνδεση υπό τις προεπιλεγμένες ρυθμίσεις σε Keycloak, Atlassian Jira, Atlassian Confluence, JFrog Artifactory, Jenkins και PingFederate. Με σύνδεση, ευάλωτα εμφανίστηκαν τα Apache Kafka Broker, Apache Solr, Elasticsearch, Gerrit και Spinnaker. Οι ερευνητές διευκρινίζουν ότι οι λίστες δεν είναι πλήρεις, ενώ κρατούν προς το παρόν μυστικό τον κώδικα επίθεσης για έξι εφαρμογές.
Oracle και OpenJDK διέθεσαν σήμερα την επιδιόρθωση. Η Amazon διόρθωσε ήδη τις εκδόσεις Corretto, ενώ η Red Hat ετοιμάζει ακόμη τις δικές της. Άλλα εργαστήρια κατάφεραν μέχρι στιγμής να αναπαραγάγουν καταρρεύσεις και διαρροή μνήμης, όχι όμως εκτέλεση κώδικα. Το Cyber Center του Καναδά δήλωσε αυτή την εβδομάδα ότι δεν έχει καταγεγραμμένη καμία επίθεση που να εκμεταλλεύεται το κενό.
Δεν υπάρχει ένα ενιαίο exploit που να λειτουργεί παντού, καθώς κάθε στόχος απαιτεί τη δική του διάταξη μνήμης και χρονισμό, με ορισμένες επιθέσεις να είναι ευαίσθητες στις καθυστερήσεις του δικτύου. Ένας proxy που περιμένει ολοκληρωμένα αιτήματα, όπως πράττει εξ ορισμού ο nginx, μπλοκάρει μέρος αλλά όχι το σύνολο των επιθέσεων, ενώ μια αποτυχημένη προσπάθεια μπορεί να ρίξει τη Java και να δώσει νέα ευκαιρία στον επιτιθέμενο. Η εταιρεία Upwind αναπαρήγαγε τη φθορά μνήμης σε διακομιστή AWS με επεξεργαστή Intel Ice Lake, όπου καταστράφηκε το επόμενο αντικείμενο στη μνήμη και η Java κατέρρευσε.