ΚΥΒΕΡΝΟΑΣΦΑΛΕΙΑ
Κυβερνοεπίθεση στο αμερικανικό υπουργείο Γεωργίας
Χάκερ παραβίασαν το σύστημα πληρωμών του USDA προς τους αγρότες, εγείροντας φόβους για πρόσβαση σε ευαίσθητα δεδομένα ασφάλειας τροφίμων. Οι δράστες παραμένουν άγνωστοι.
Newsroom simera24.gr · 20 Νοεμβρίου 2026 · Διεθνή
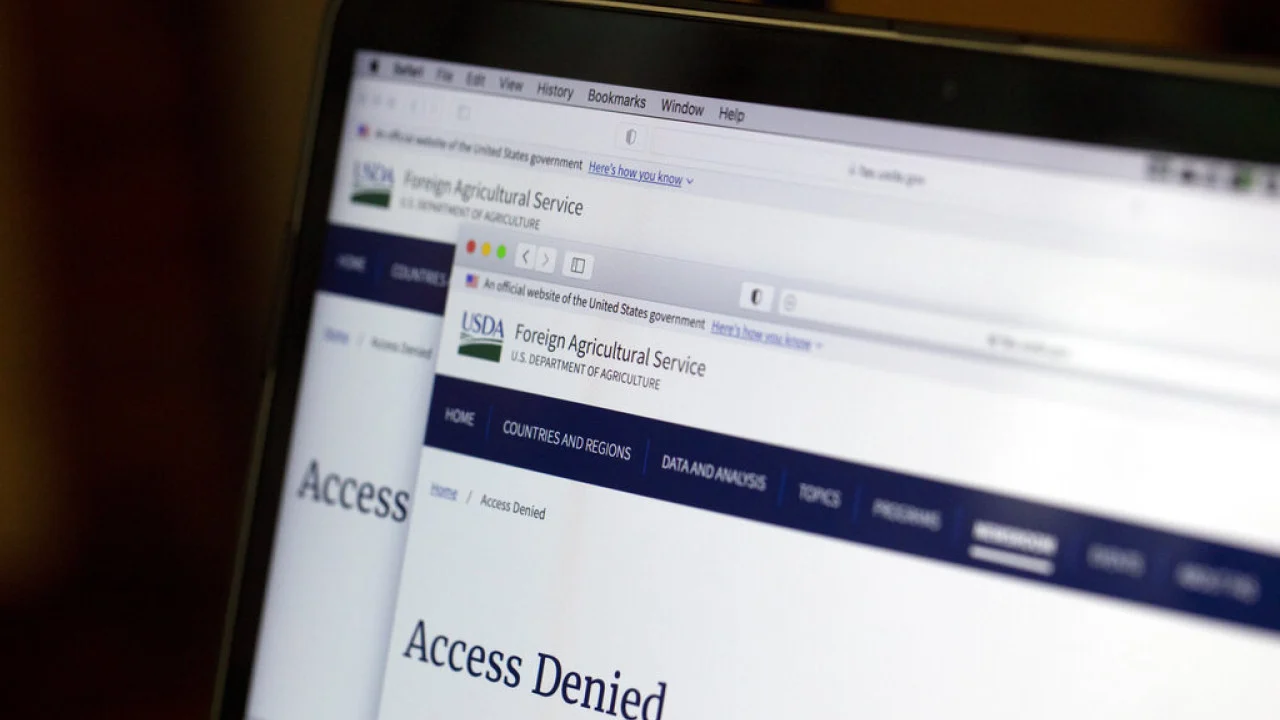
Το υπουργείο Γεωργίας των ΗΠΑ (USDA) έγινε στόχος κυβερνοεπίθεσης, καθώς άγνωστοι δράστες παραβίασαν μέσα στην εβδομάδα το ηλεκτρονικό σύστημα που διαχειρίζεται τις πληρωμές προς τους Αμερικανούς αγρότες. Η παραβίαση έγινε γνωστή την Παρασκευή (20/11) μέσα από δημοσίευμα του NBC News, το οποίο επικαλείται δύο πρώην αξιωματούχους του υπουργείου με γνώση της υπόθεσης. Μέχρι στιγμής δεν έχει αποσαφηνιστεί ούτε η ταυτότητα των δραστών ούτε η πλήρης έκταση της επίθεσης.
Η κερκόπορτα προς τα δεδομένα ασφάλειας τροφίμων
Σύμφωνα με τους δύο πρώην αξιωματούχους, το USDA ενημέρωσε τους υπαλλήλους του για το περιστατικό την Πέμπτη (19/11), χωρίς ωστόσο να γνωστοποιηθούν περισσότερες λεπτομέρειες σχετικά με το ποιος βρίσκεται πίσω από την παραβίαση. Η κυβερνοεπίθεση σημειώθηκε μέσα στις προηγούμενες ημέρες και εστίασε στη βάση δεδομένων που χρησιμοποιείται για την εκτέλεση των πληρωμών προς τον αγροτικό κόσμο των ΗΠΑ.
Το μεγαλύτερο ζήτημα, όπως προειδοποίησαν οι πηγές, δεν είναι μόνο το ίδιο το σύστημα πληρωμών, αλλά το ενδεχόμενο αυτό να λειτουργήσει ως δίοδος προς πιο ευαίσθητες βάσεις δεδομένων του υπουργείου. Οι πρώην αξιωματούχοι χαρακτήρισαν το παραβιασμένο σύστημα πιθανή κερκόπορτα, μέσω της οποίας οι χάκερ θα μπορούσαν να φτάσουν σε αρχεία πολύ μεγαλύτερης ευαισθησίας.
Μεταξύ των δεδομένων που προκαλούν ανησυχία βρίσκονται πληροφορίες σχετικές με την ασφάλεια των τροφίμων, καθώς και επιστημονικές έρευνες για ασθένειες που μεταδίδονται από τα ζώα. Προς το παρόν δεν έχει επιβεβαιωθεί ότι οι δράστες κατάφεραν να αποκτήσουν πρόσβαση στις συγκεκριμένες πληροφορίες, με τις επισημάνσεις να αφορούν τους πιθανούς κινδύνους που απορρέουν από την παραβίαση.
Η σιωπή του USDA και η εμπλοκή της CISA
Το πρακτορείο Reuters απευθύνθηκε στην αμερικανική Υπηρεσία Κυβερνοασφάλειας και Ασφάλειας Υποδομών (CISA), ζητώντας σχόλιο για το περιστατικό. Η υπηρεσία παρέπεμψε τα ερωτήματα στο ίδιο το υπουργείο Γεωργίας, το οποίο δεν ανταποκρίθηκε άμεσα στο αίτημα για σχολιασμό. Παράλληλα, η CISA εξετάζει τα διαθέσιμα στοιχεία προκειμένου να εξαχθούν συμπεράσματα για τη φύση και την προέλευση της επίθεσης.
Μέχρι στιγμής παραμένει αδιευκρίνιστο εάν οι δράστες κατάφεραν να αποσπάσουν δεδομένα από τα πληροφοριακά συστήματα του υπουργείου ή εάν η παρουσία τους περιορίστηκε στο σύστημα πληρωμών. Η έλλειψη επίσημων ανακοινώσεων αφήνει ανοιχτά πολλά ερωτήματα, τόσο για το μέγεθος της παραβίασης όσο και για τα κίνητρα πίσω από αυτήν.
Η παραβίαση αναδεικνύει τρωτότητες σε κρίσιμα κρατικά συστήματα που διαχειρίζονται πληρωμές εκατομμυρίων πολιτών.